Inicio de sesión único
Seguridad de inicio de sesión para sitios web públicos en WordPress.
El personal inicia sesión con las cuentas de su propia institución. Sus grupos fijan el rol de cada persona, los roles del personal no pueden volver a una contraseña y cada inicio de sesión queda registrado.
Terminado · licencia por sitio · aún no lanzado
Véalo con datos de ejemplo.
El plugin en un sitio WordPress de prueba de una ciudad ficticia, con inicio de sesión por un proveedor de identidad de prueba. Cada entrada del registro es un inicio de sesión real hecho para estas capturas.
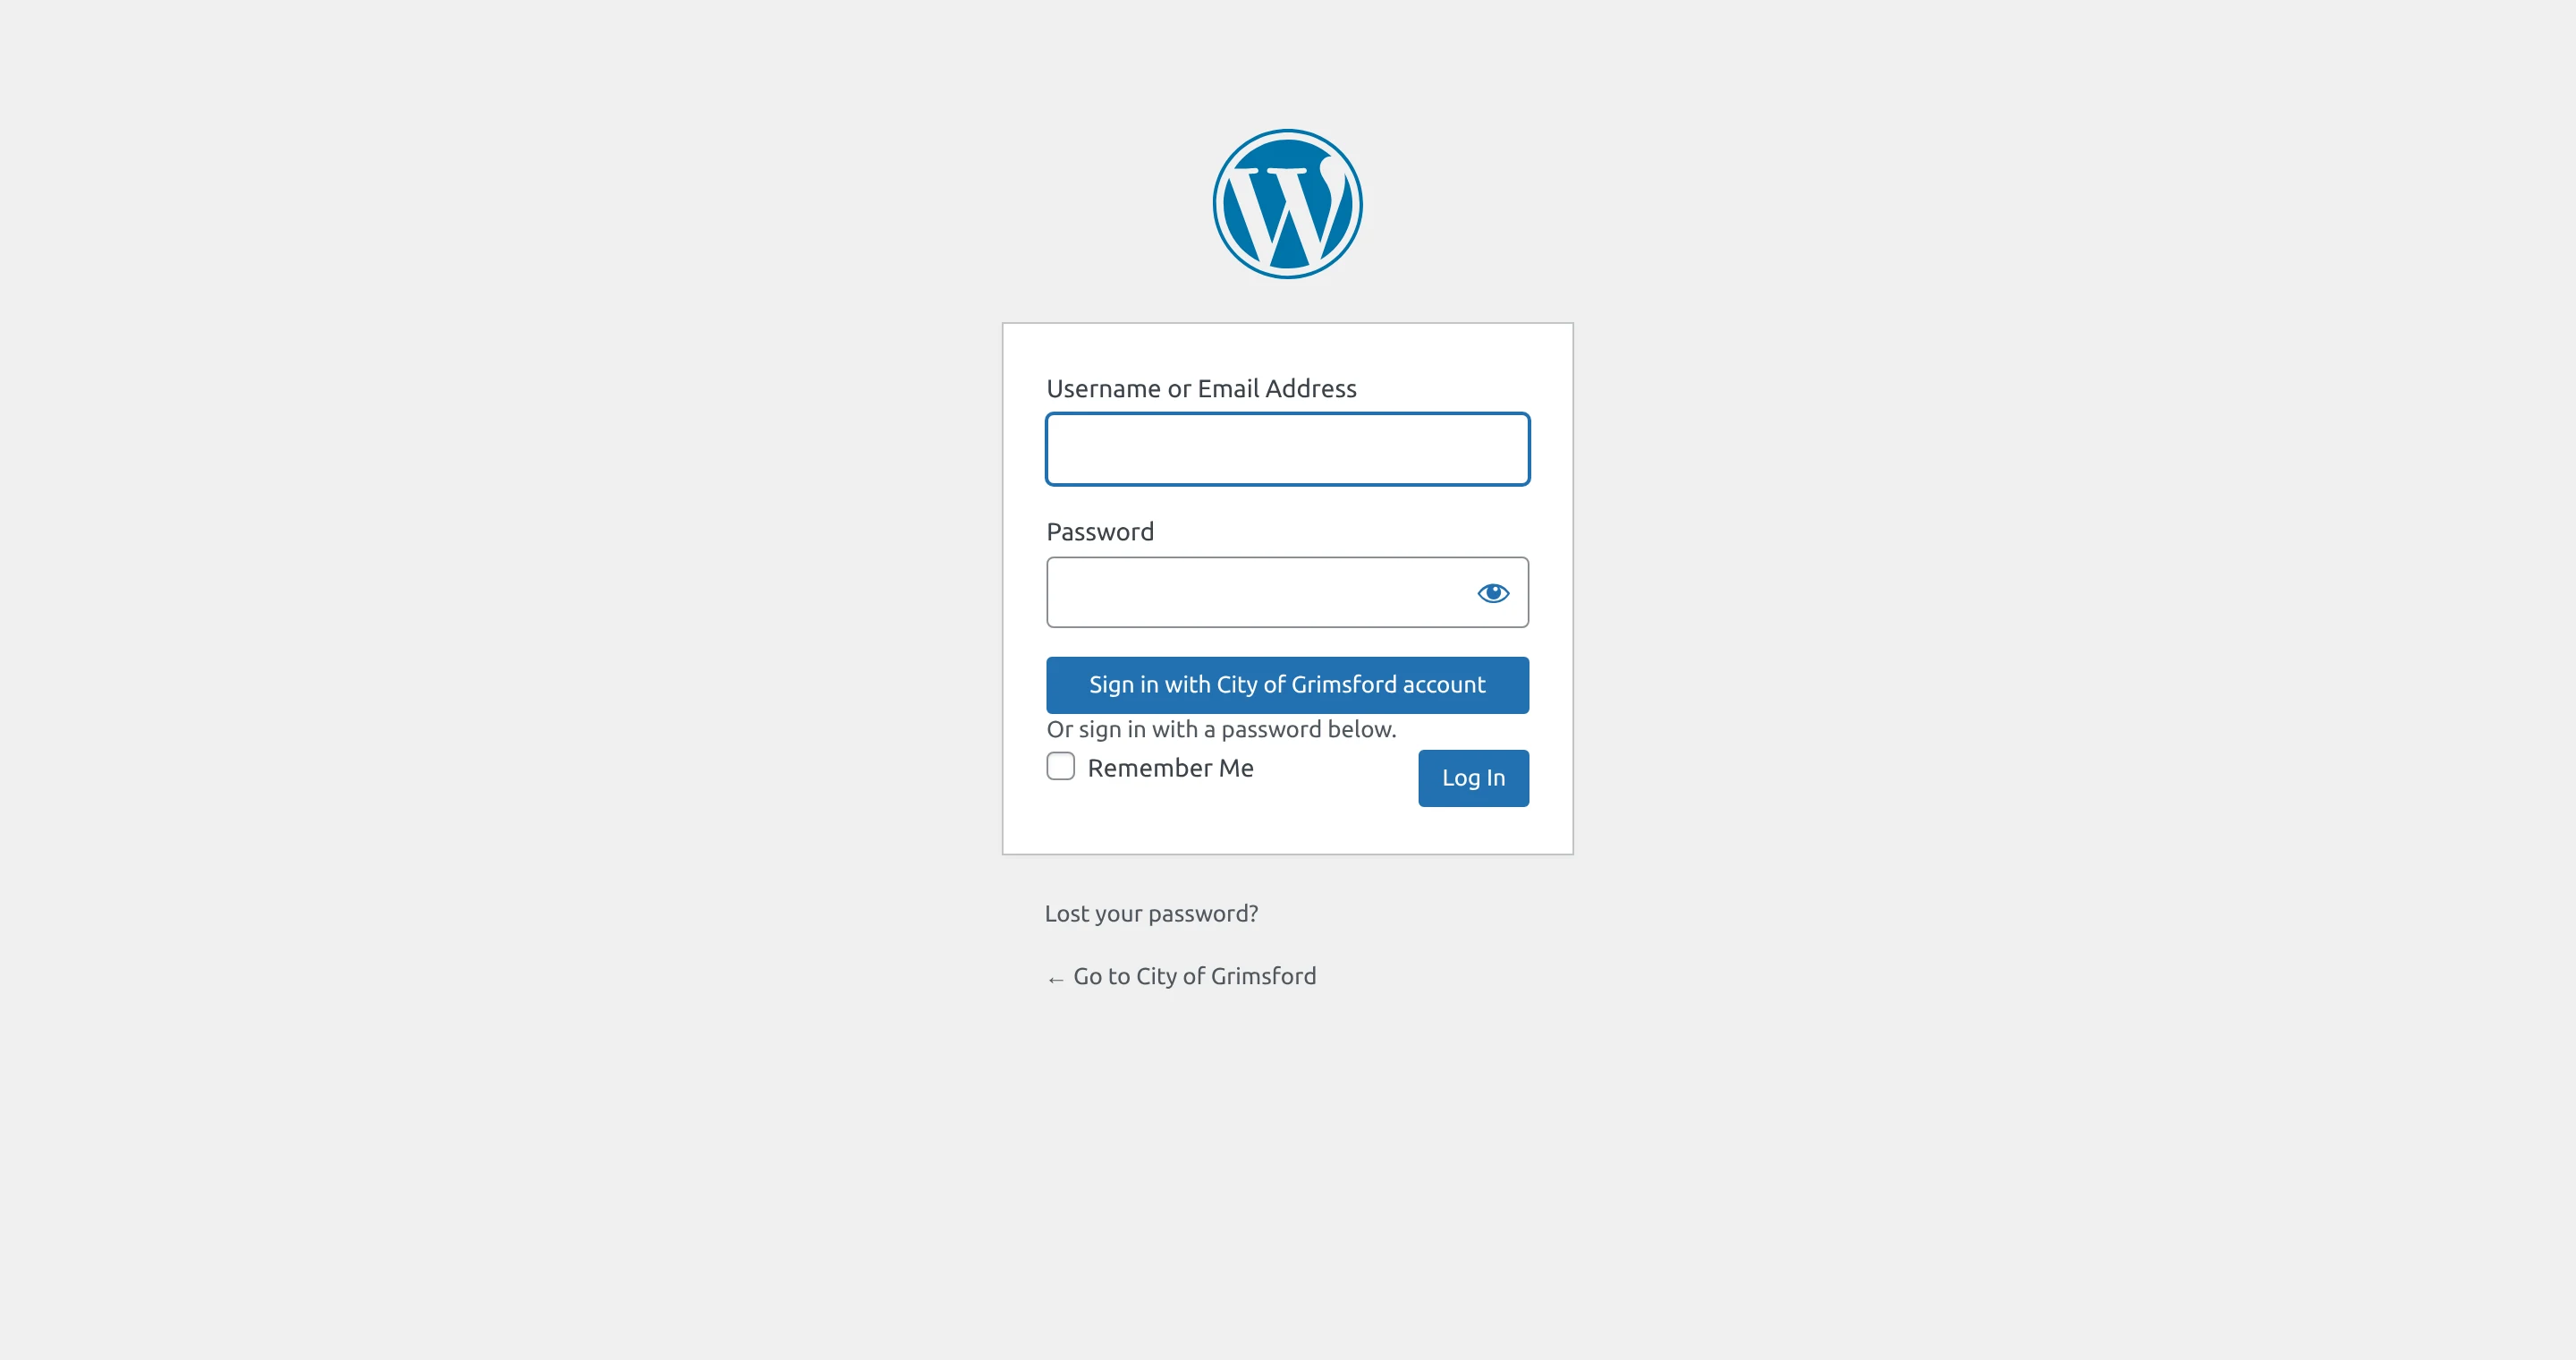

Amplíe para ver la captura completa.
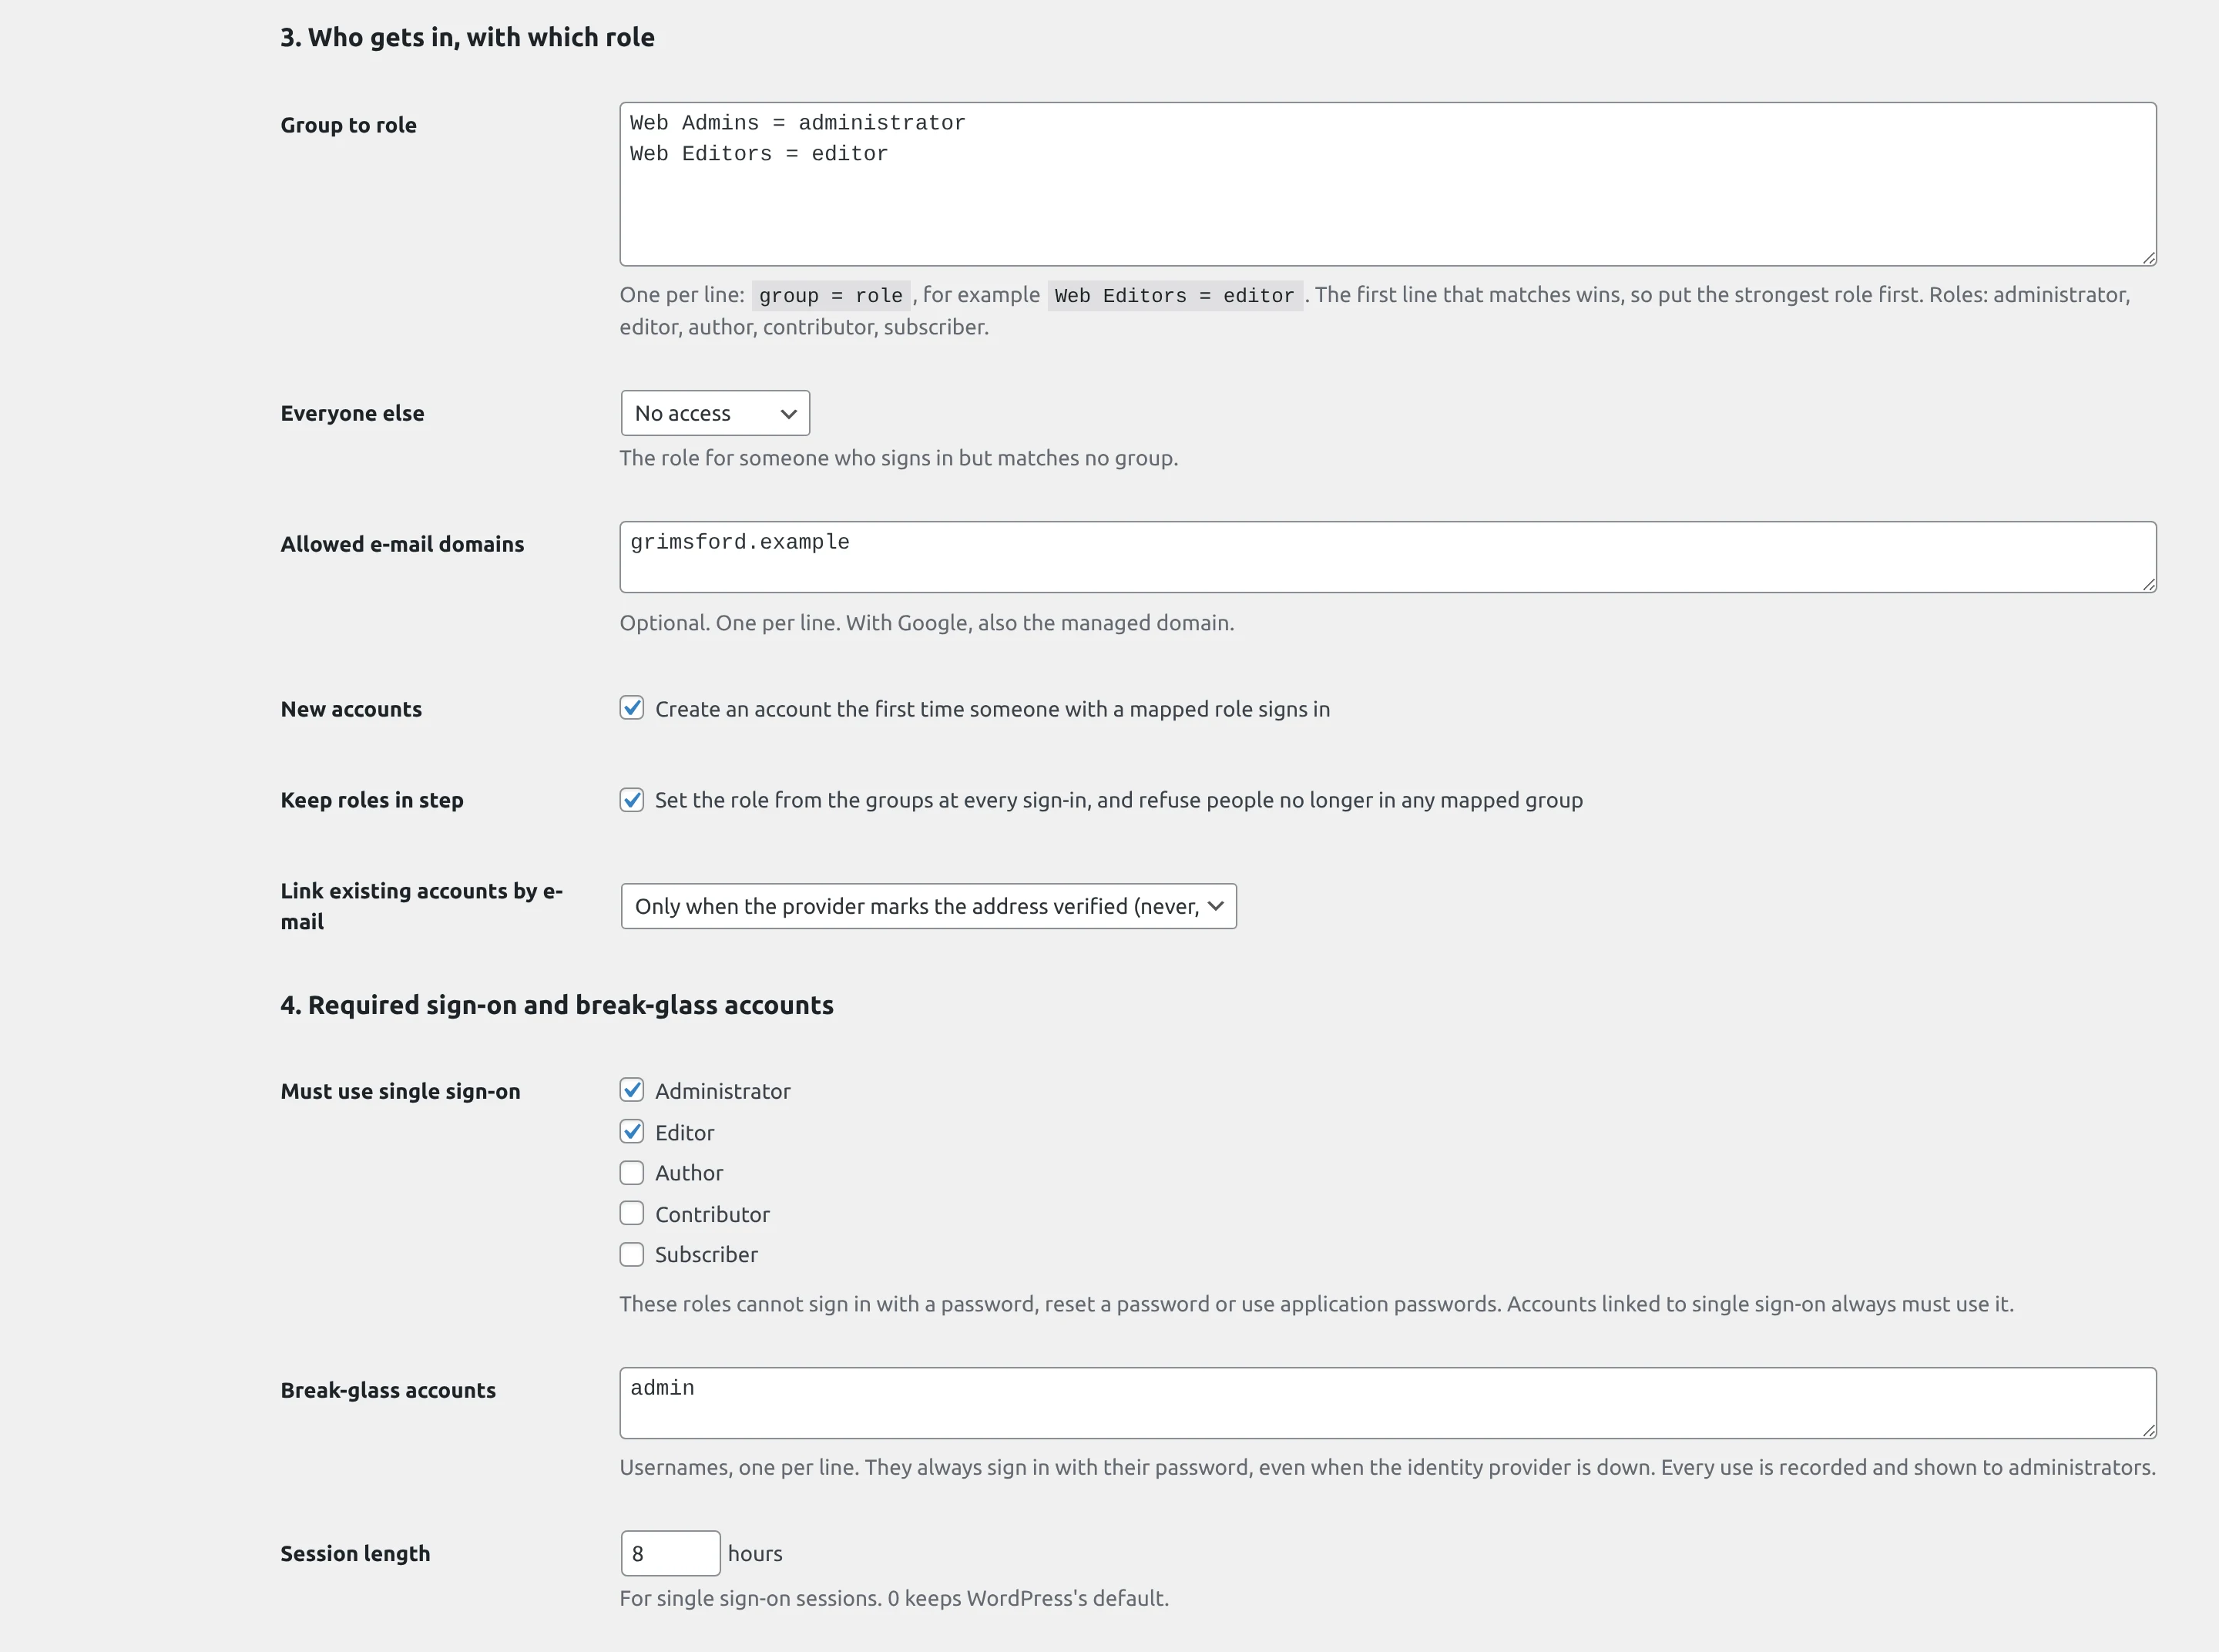
Amplíe para ver la captura completa.
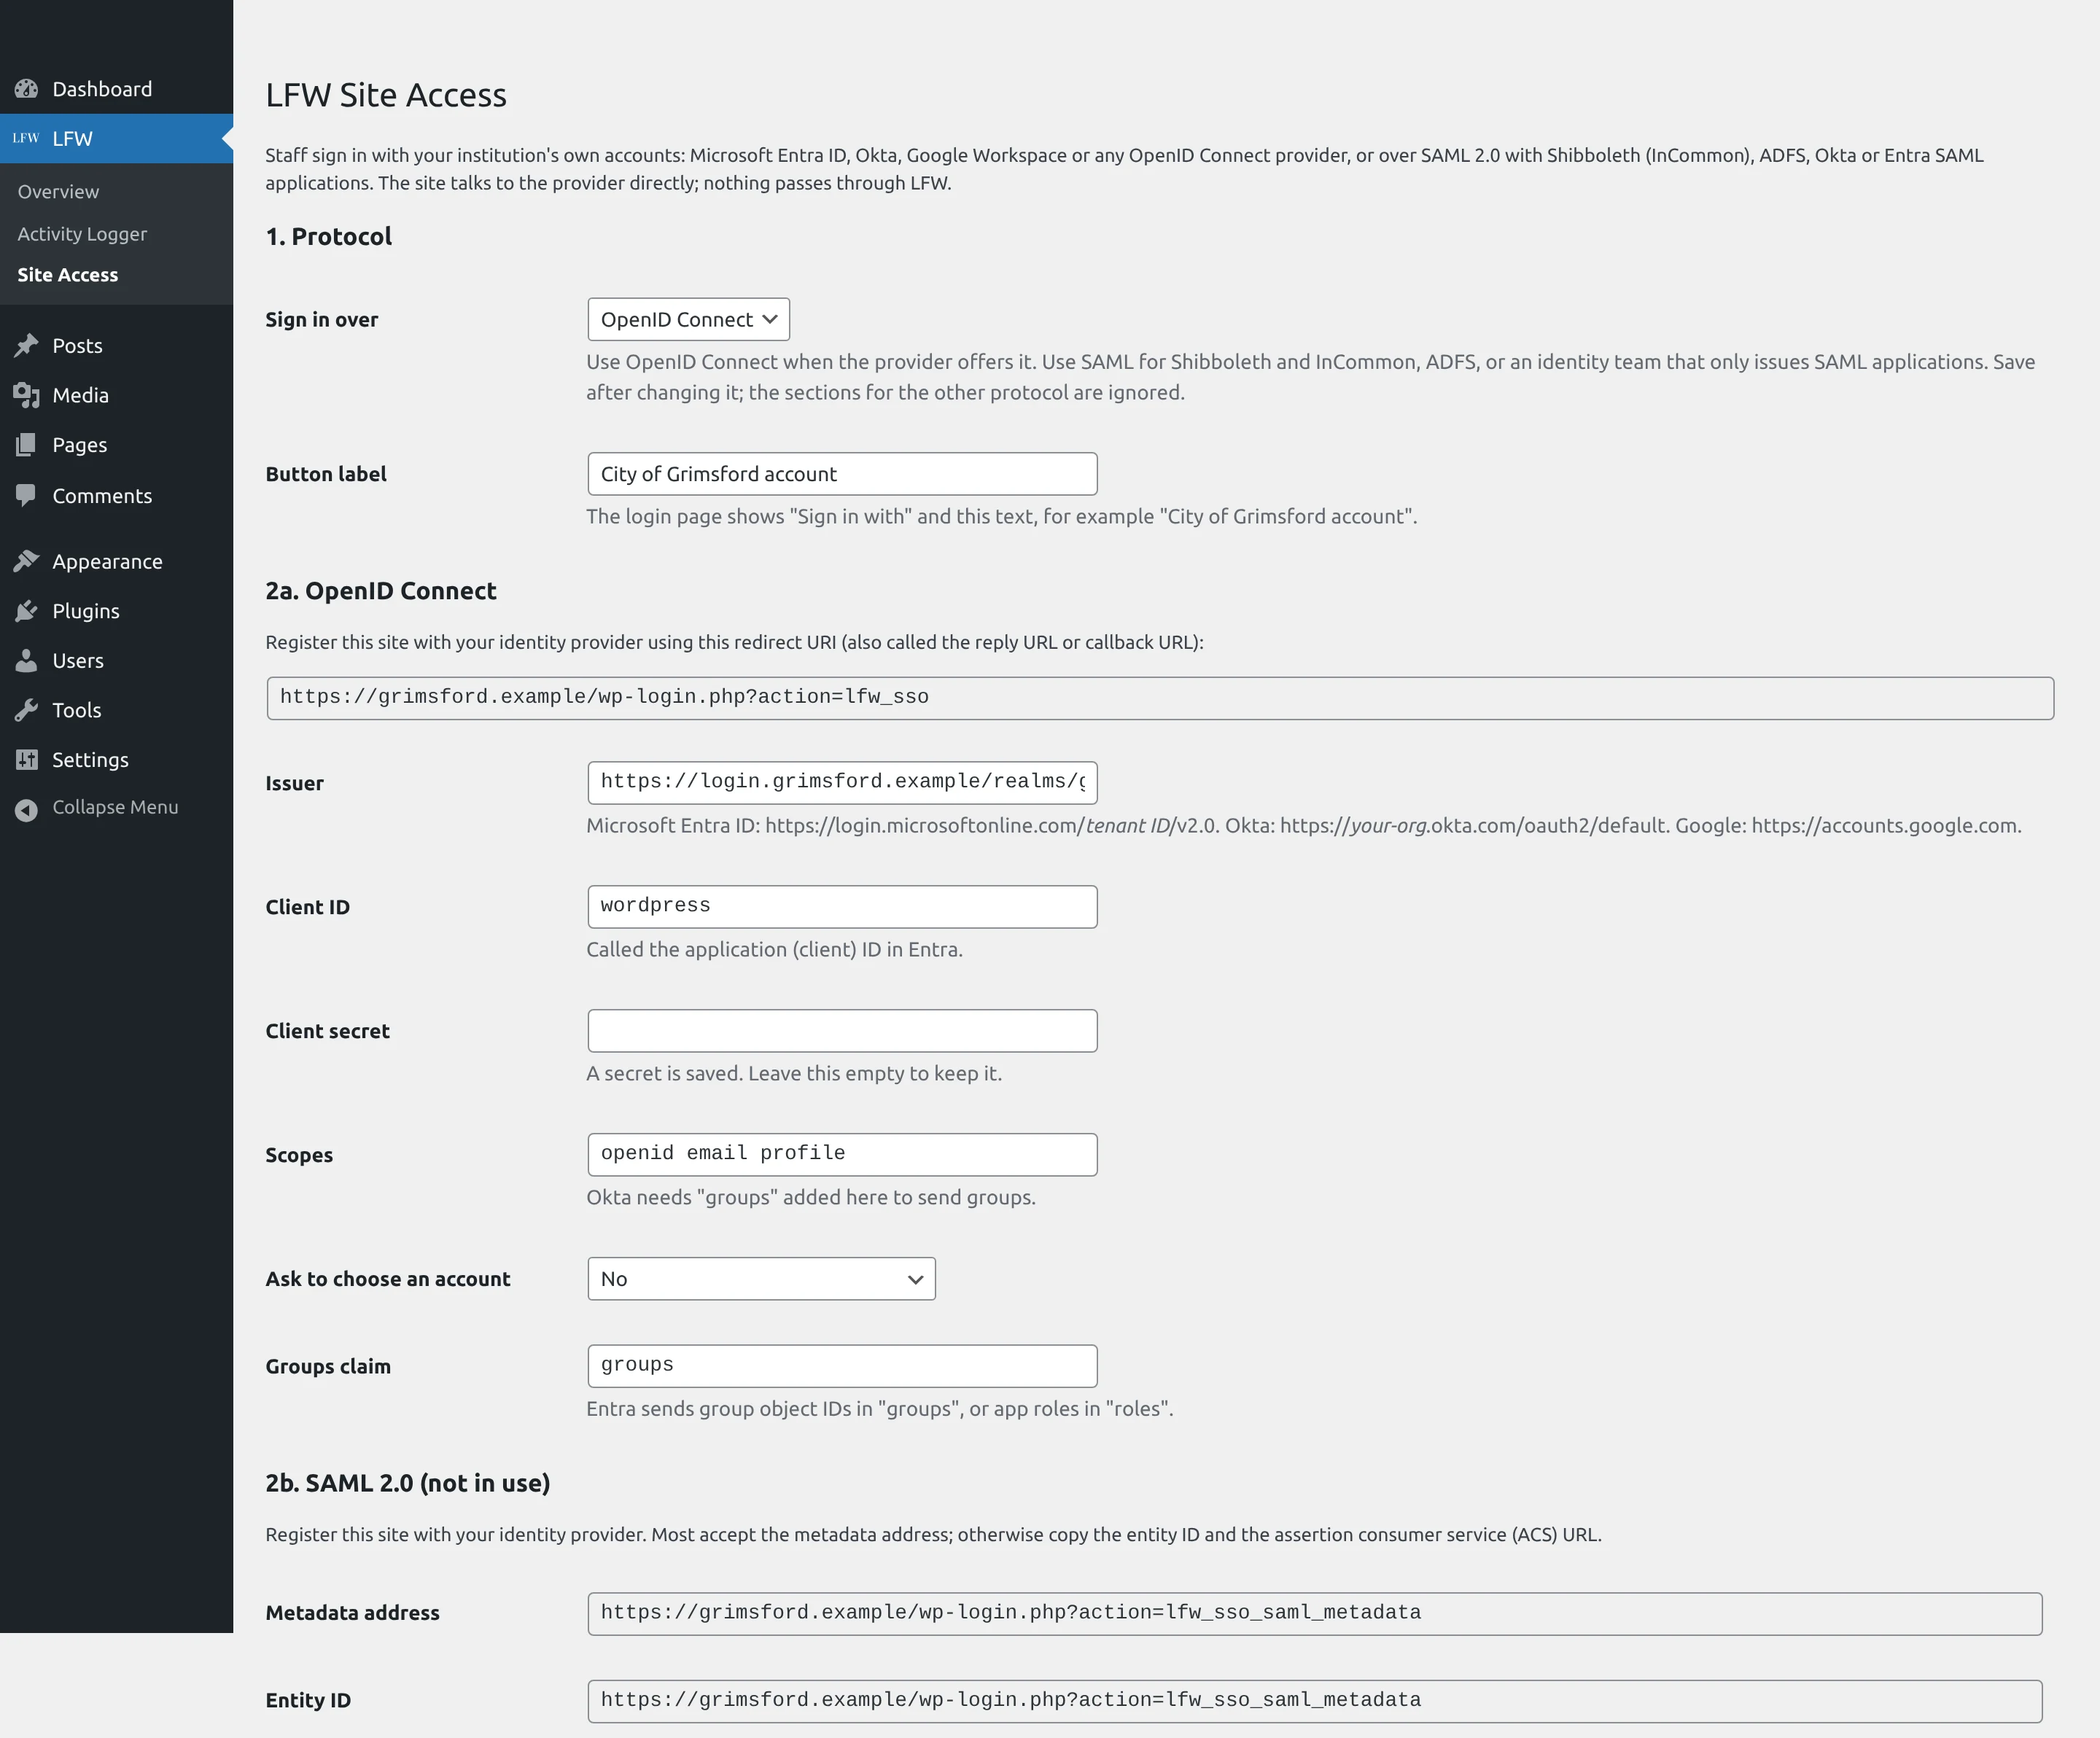
Amplíe para ver la captura completa.
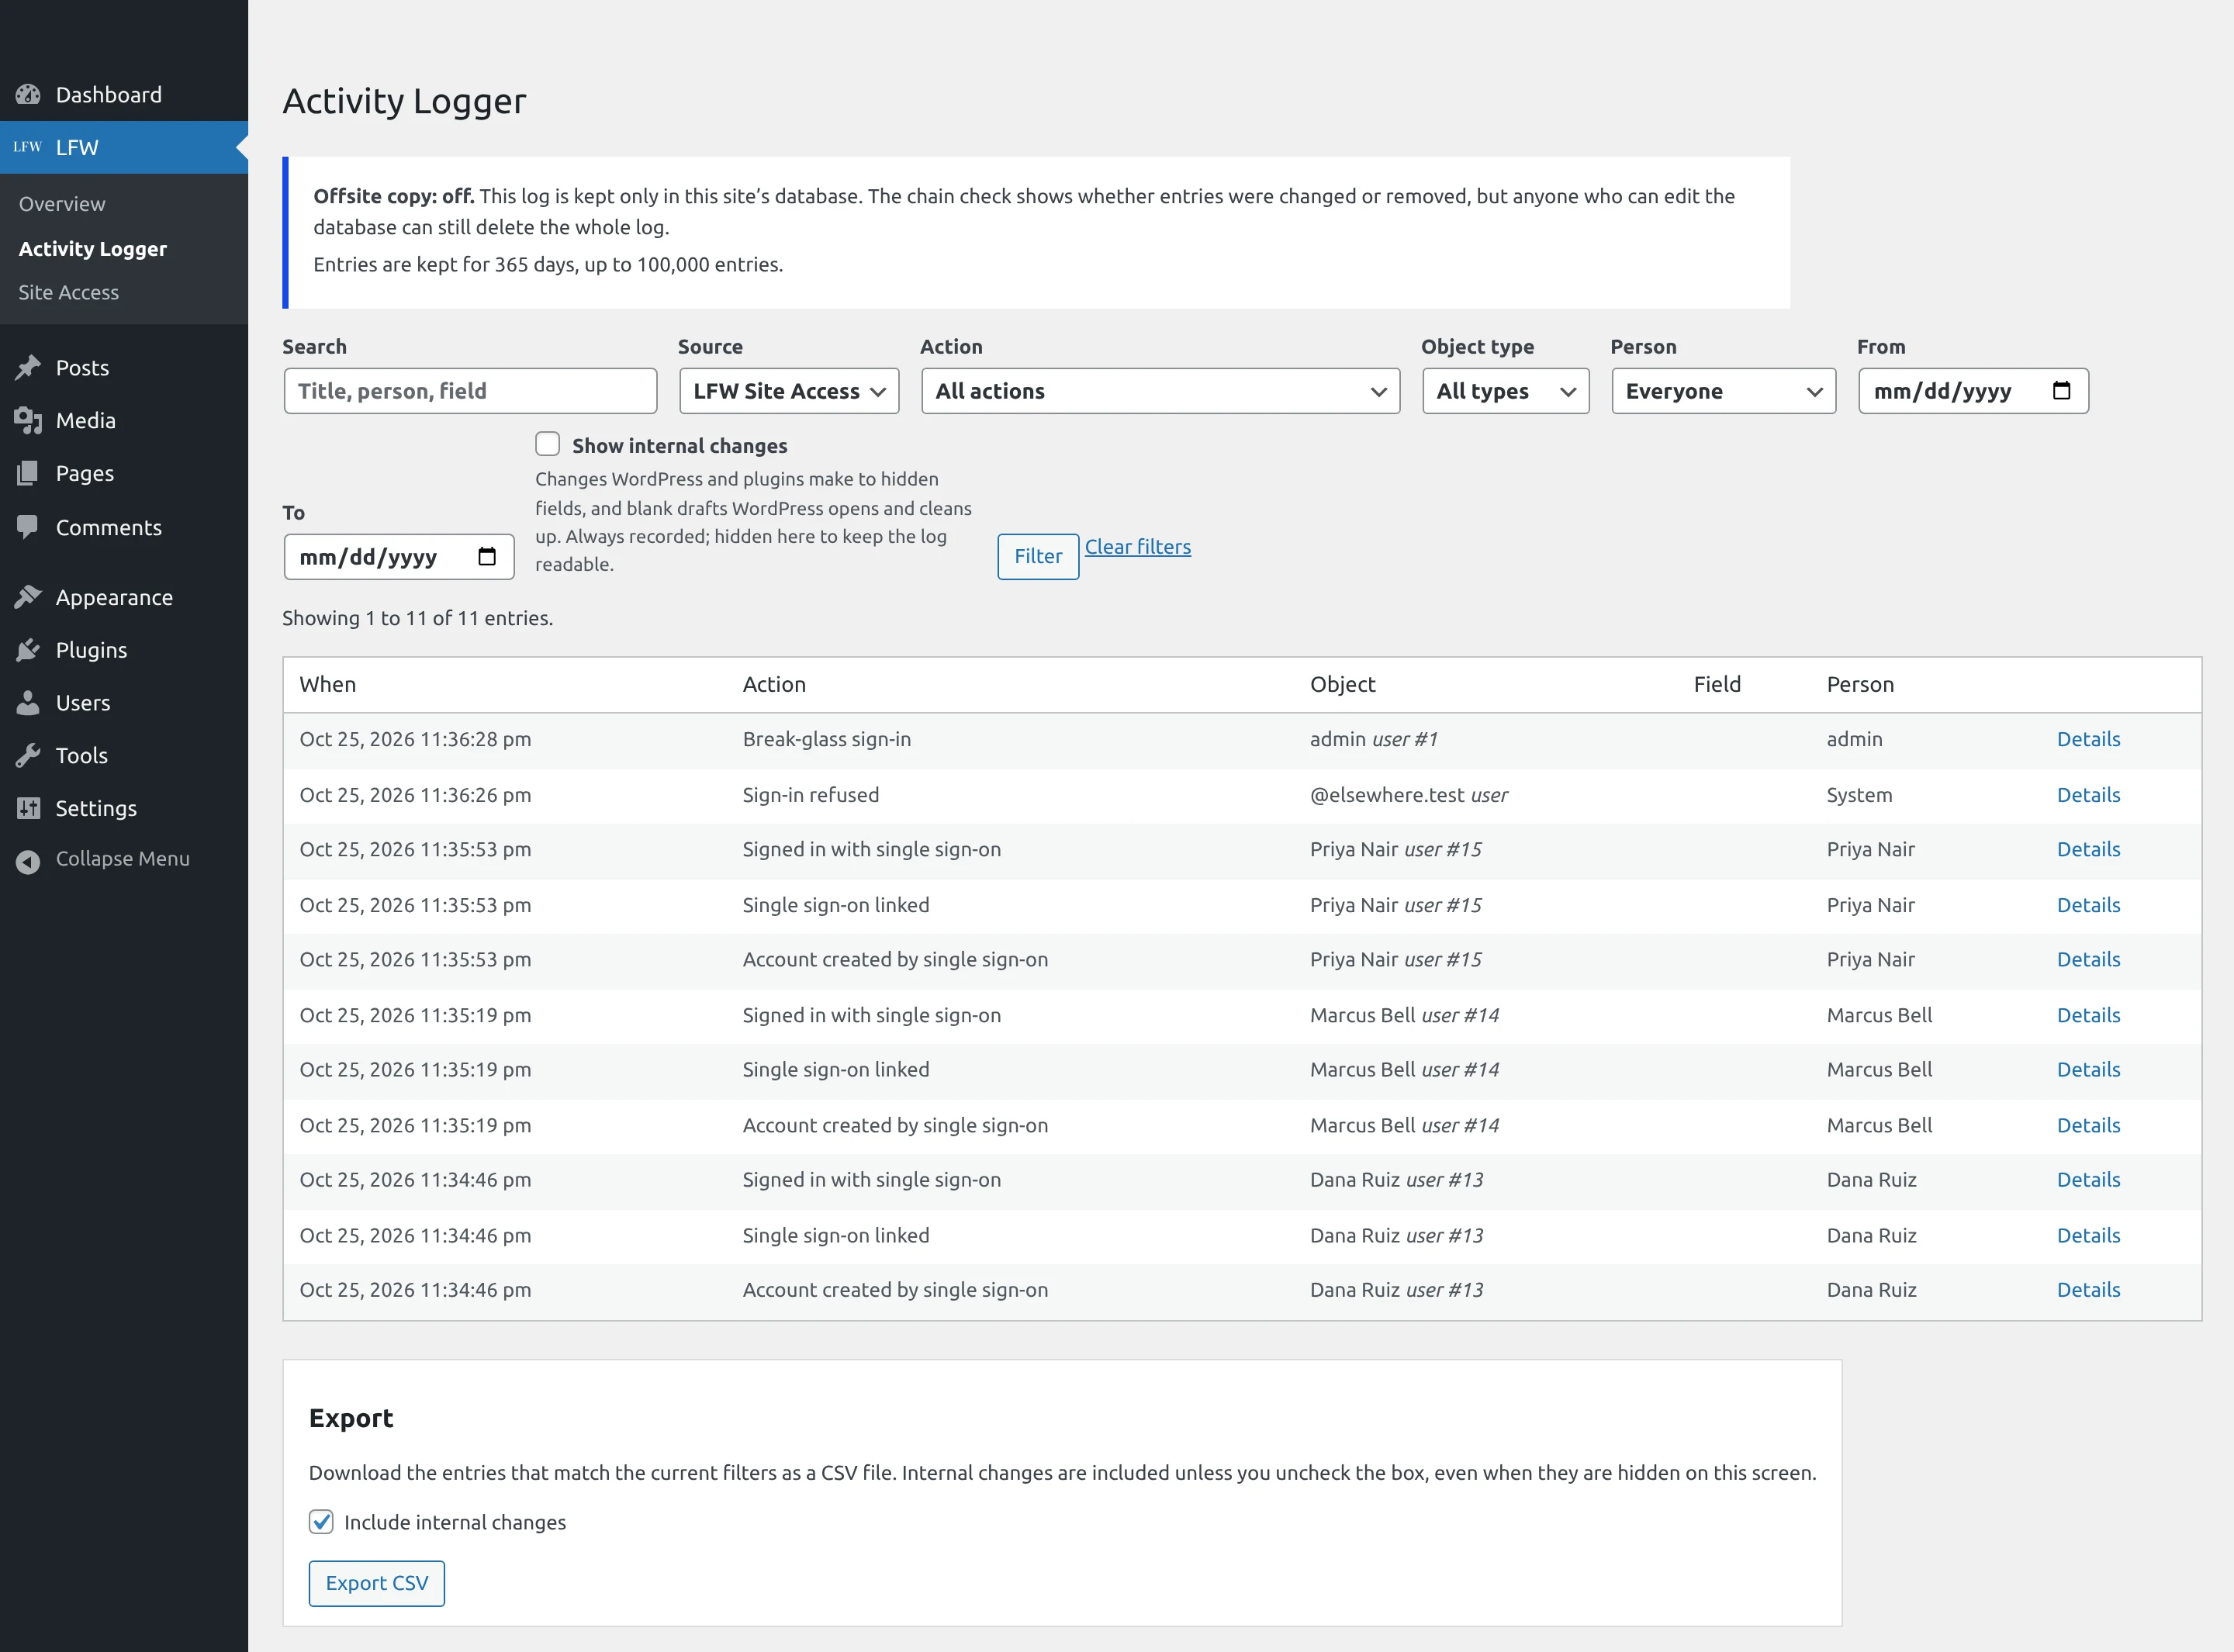
Amplíe para ver la captura completa.
Lo que hace.
Para WordPress, probado de principio a fin con proveedores de identidad reales y la cuenta de LFW.
- Inicio de sesión con las cuentas que el personal ya tiene Su cuenta de LFW, Microsoft Entra ID, Okta, Google Workspace o cualquier proveedor OpenID Connect. También SAML 2.0 con Shibboleth (InCommon) o ADFS, en WordPress y en Drupal. La cuenta de LFW sirve a la institución sin proveedor de identidad propio: el personal inicia sesión con la misma cuenta que ya usa en LFW.
- Se aplica su verificación en dos pasos El personal inicia sesión en su proveedor de identidad, así que se aplican sus reglas de dos pasos. Los roles del personal que usted elija no pueden usar contraseña en absoluto.
- Sus grupos deciden el rol Cada grupo corresponde a un rol, que se actualiza en cada inicio de sesión. Quien sea quitado de todos los grupos asignados ya no puede iniciar sesión.
- El personal nuevo recibe una cuenta El primer inicio de sesión crea la cuenta con el rol que indica su grupo, solo para sus dominios de correo. Una cuenta existente se vincula solo por una dirección verificada.
- Un registro de quién inició sesión Los inicios de sesión, los rechazos, las cuentas nuevas, los cambios de rol y los cambios de ajustes van a LFW Activity Logger.
- Todas las personas, en todos los sitios, en un solo lugar Su cuenta de LFW lista a todas las personas que pueden iniciar sesión en cada uno de sus sitios. Quite a una persona de todos ellos en un solo paso, y revise a todos cada trimestre con un registro para su auditoría.
Cómo falla de forma segura.
Un plugin de inicio de sesión protege todas las cuentas del sitio, así que cada parte está hecha para rechazar primero.
- Una cuenta de emergencia siempre funciona Los administradores locales designados siempre inician sesión con contraseña, incluso cuando su proveedor de identidad no está disponible. Cada uso queda registrado y se muestra a los administradores.
- Desactivado, vuelve el inicio de sesión de WordPress Desactivar el plugin devuelve el sitio al inicio de sesión propio de WordPress. Nada más cambia.
- Sus secretos se quedan en su sitio El secreto del cliente se ingresa en el sitio, o se guarda en wp-config.php, y nunca pasa por LFW.
- Los tokens se verifican con rigor Cada inicio de sesión está firmado con la clave publicada de su proveedor y se verifica el emisor, la audiencia, el vencimiento y el nonce de ese inicio de sesión. Los tokens sin firma se rechazan.
- Un enlace de inicio de sesión funciona una vez Cada inicio de sesión queda ligado al navegador que lo empezó y se usa una sola vez, así que un enlace copiado o reutilizado se rechaza.
- Sin puertas traseras por contraseña Para el personal que debe usar el inicio de sesión único, también se desactivan el restablecimiento de contraseña y las contraseñas de aplicación.
Lo que necesita.
- Su sitio web
- WordPress 6.4 o posterior, o Drupal 10.3 u 11, con PHP 8.1 o posterior.
- Su proveedor de identidad
- Su cuenta de LFW, Microsoft Entra ID, Okta, Google Workspace o cualquier proveedor OpenID Connect. También proveedores SAML 2.0 como Shibboleth (InCommon) y ADFS, en WordPress y en Drupal.
- Licencia
- Por sitio, con la lista de precios en el lanzamiento. Una licencia vencida nunca deja a nadie afuera: las actualizaciones se detienen y el inicio de sesión sigue funcionando.
- Lanzamiento
- El plugin para WordPress y el módulo para Drupal están terminados y probados en el repositorio de LFW y aún no se han lanzado.
Lo que viene.
Todo lo anterior está terminado y probado, en WordPress y en Drupal, con OpenID Connect y SAML 2.0.
Se lanzará con una lista de precios, un contrato de licencia, un informe de conformidad de accesibilidad y documentos de seguridad antes de que cualquier licitación lo nombre.
Nómbrelo en su licitación.
Cuando una licitación pida la licencia de un producto de inicio de sesión con nombre, use exactamente este nombre:
LFW Single Sign-OnEditor: LFW.com LLC, con el nombre comercial LFW. Licencia por sitio.
Solicite una cotización.
Díganos cuántos sitios tiene y qué proveedor de identidad usa. Respondemos en un día hábil.