LFW Site Access
Sichere Anmeldung für WordPress-Websites der öffentlichen Verwaltung.
Mitarbeitende melden sich mit den Konten Ihrer eigenen Einrichtung an. Ihre Gruppen legen die Rolle jeder Person fest, Rollen des Personals können nicht auf ein Passwort zurückfallen, und jede Anmeldung wird protokolliert.
Fertig gebaut · Lizenz pro Website · noch nicht veröffentlicht
Mit Beispieldaten ansehen.
Das Plugin auf einer WordPress-Testwebsite einer fiktiven Stadt, angemeldet über einen Test-Identitätsanbieter. Jeder Eintrag im Protokoll ist eine echte Anmeldung, die für diese Screenshots vorgenommen wurde.
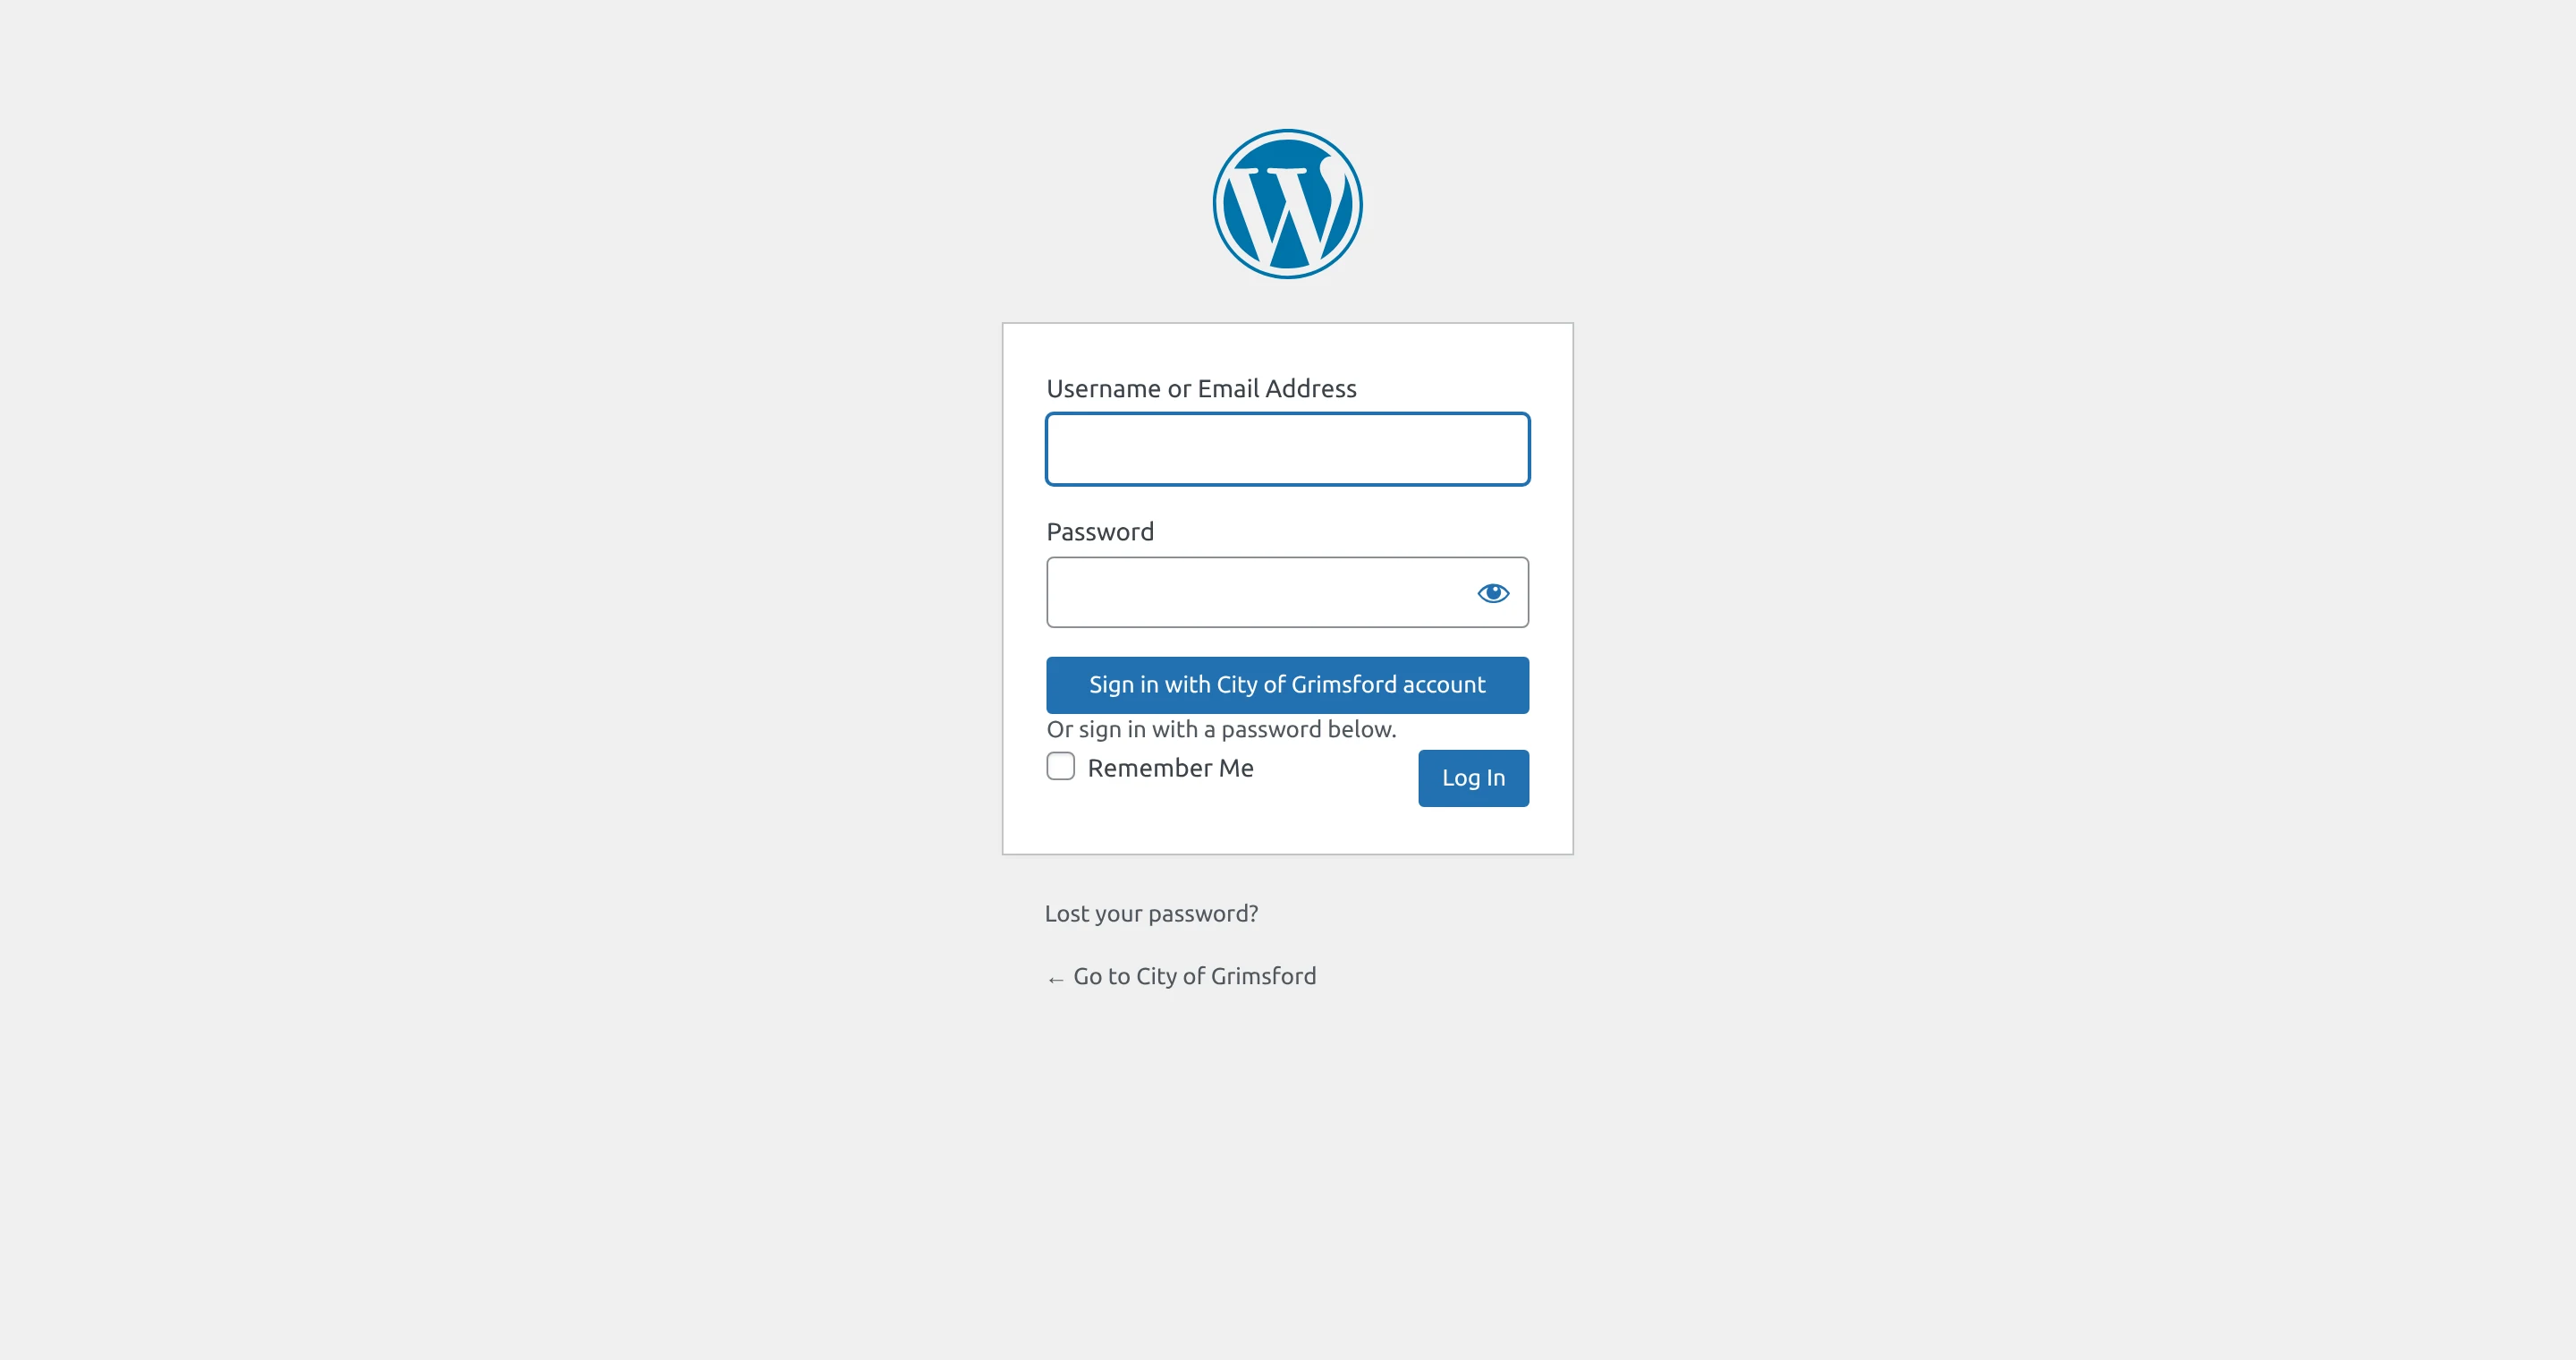

Vergrößern Sie, um den vollständigen Screenshot zu sehen.
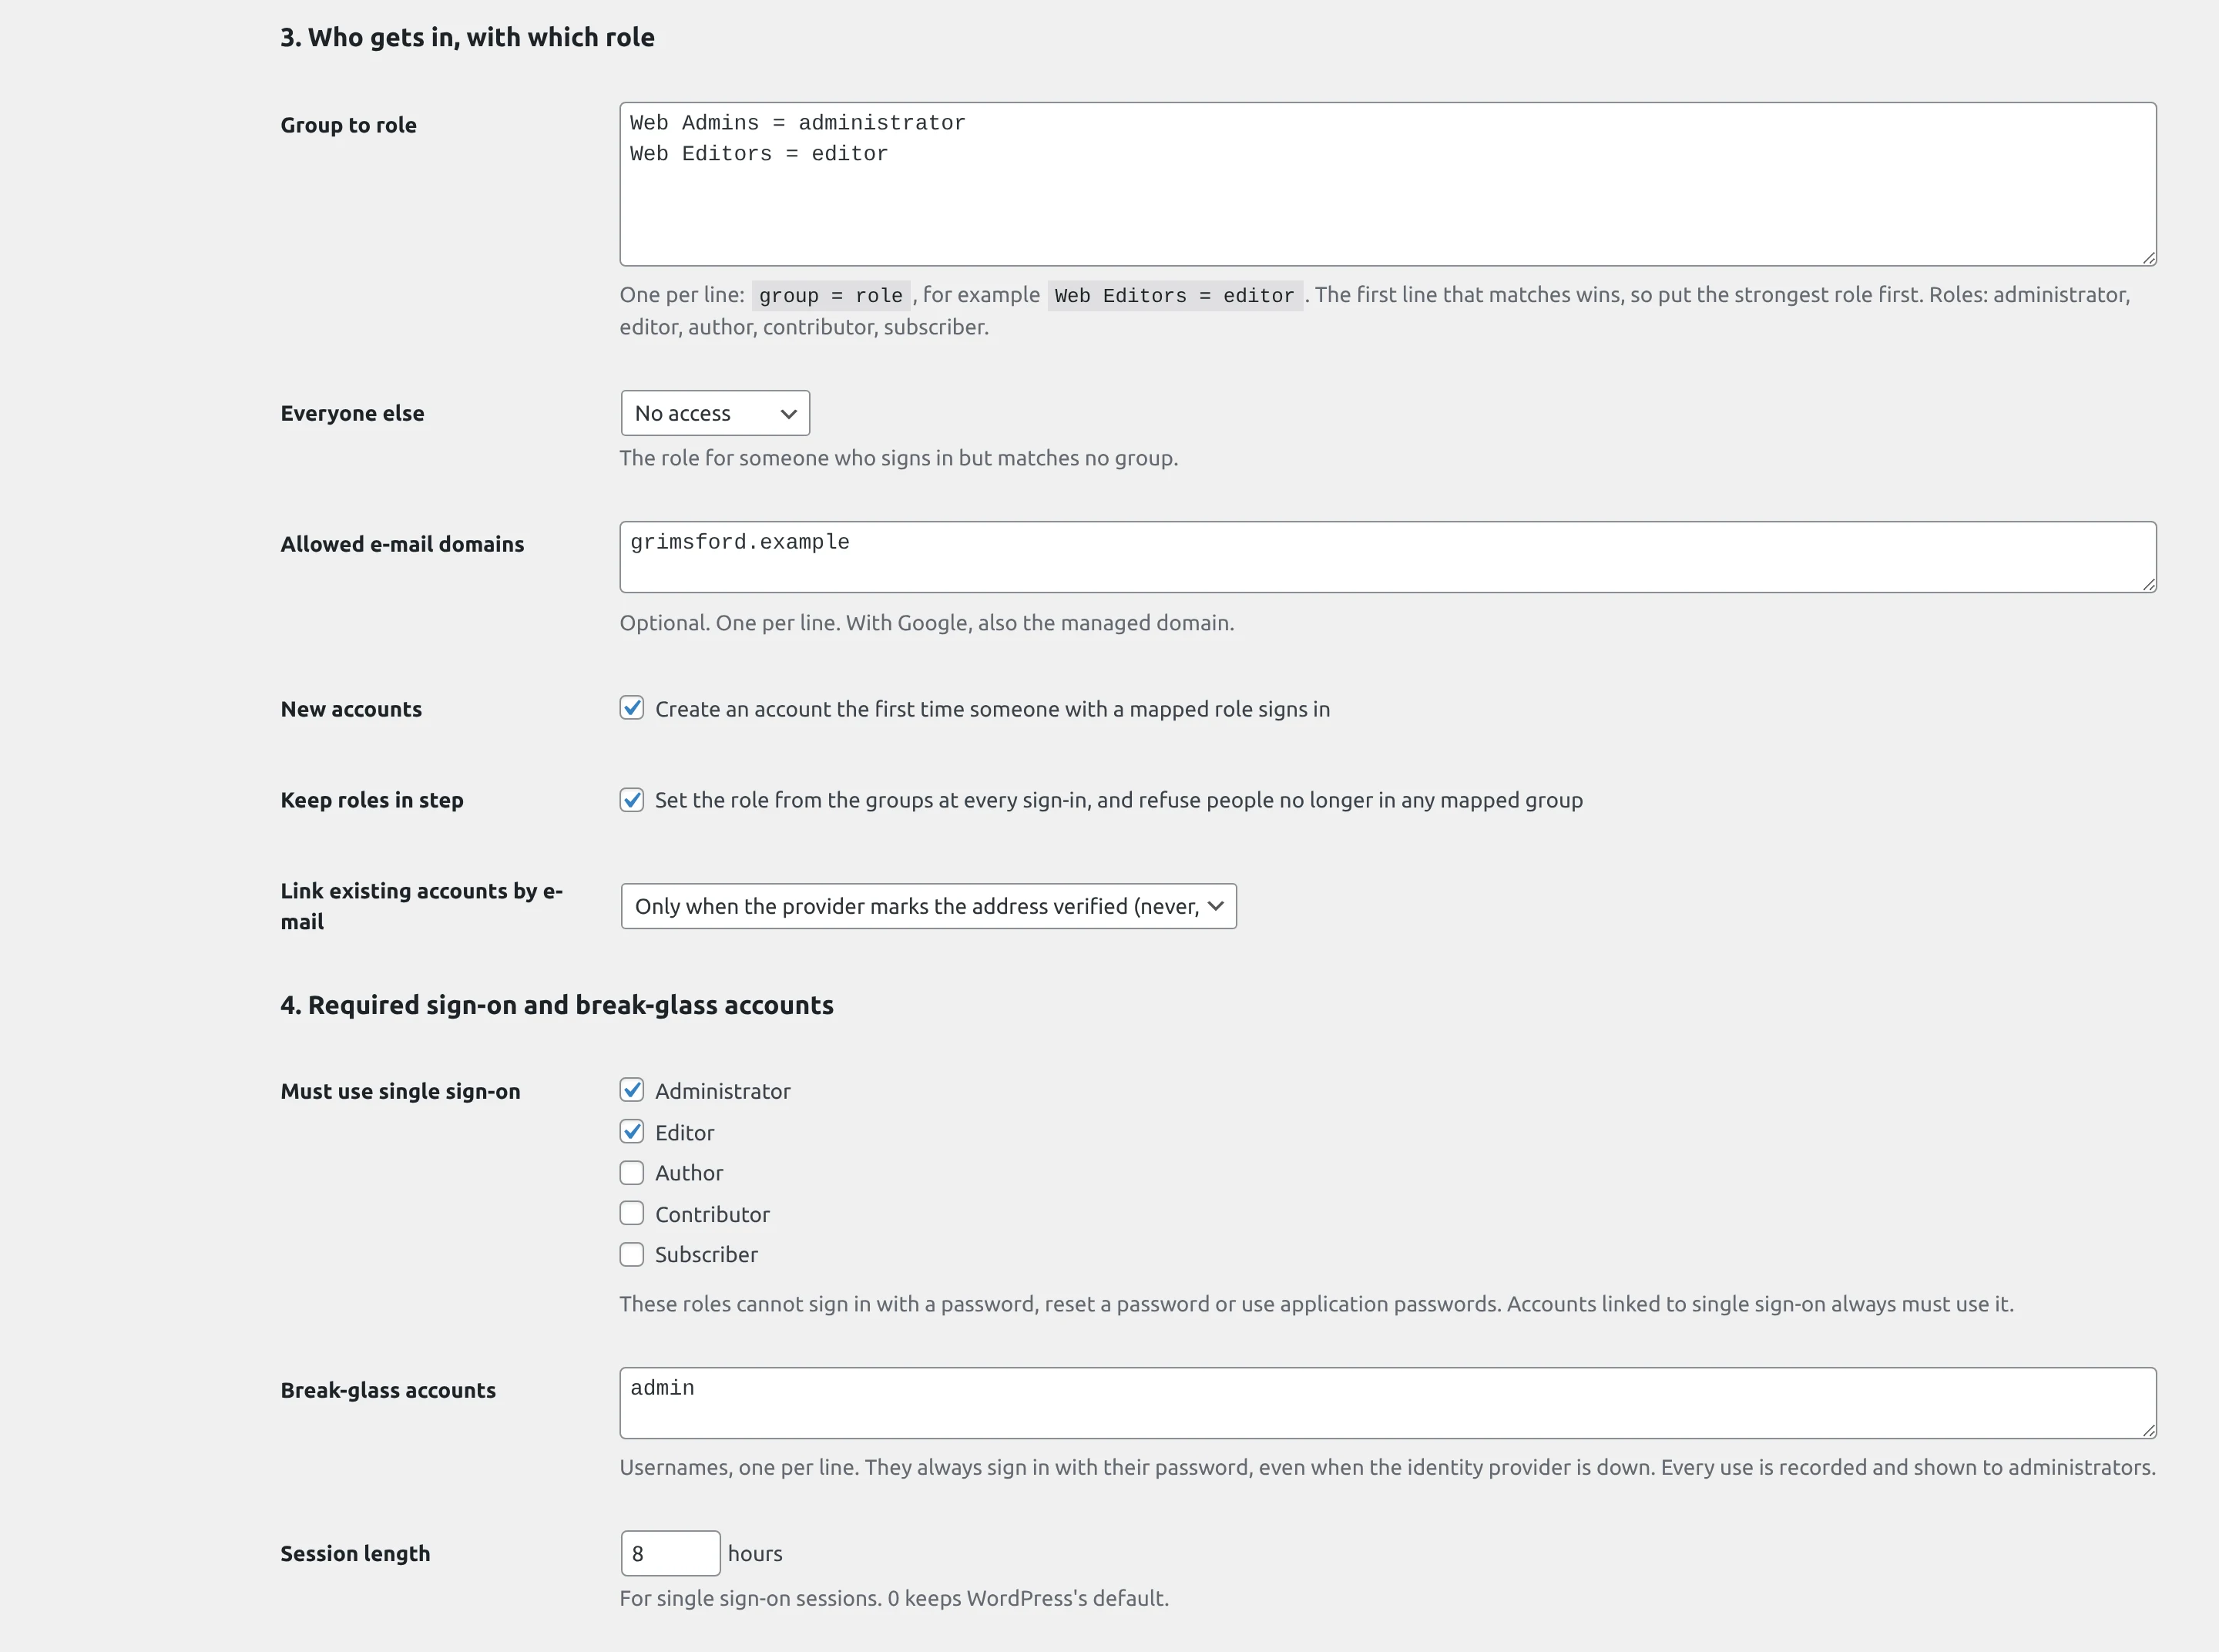
Vergrößern Sie, um den vollständigen Screenshot zu sehen.
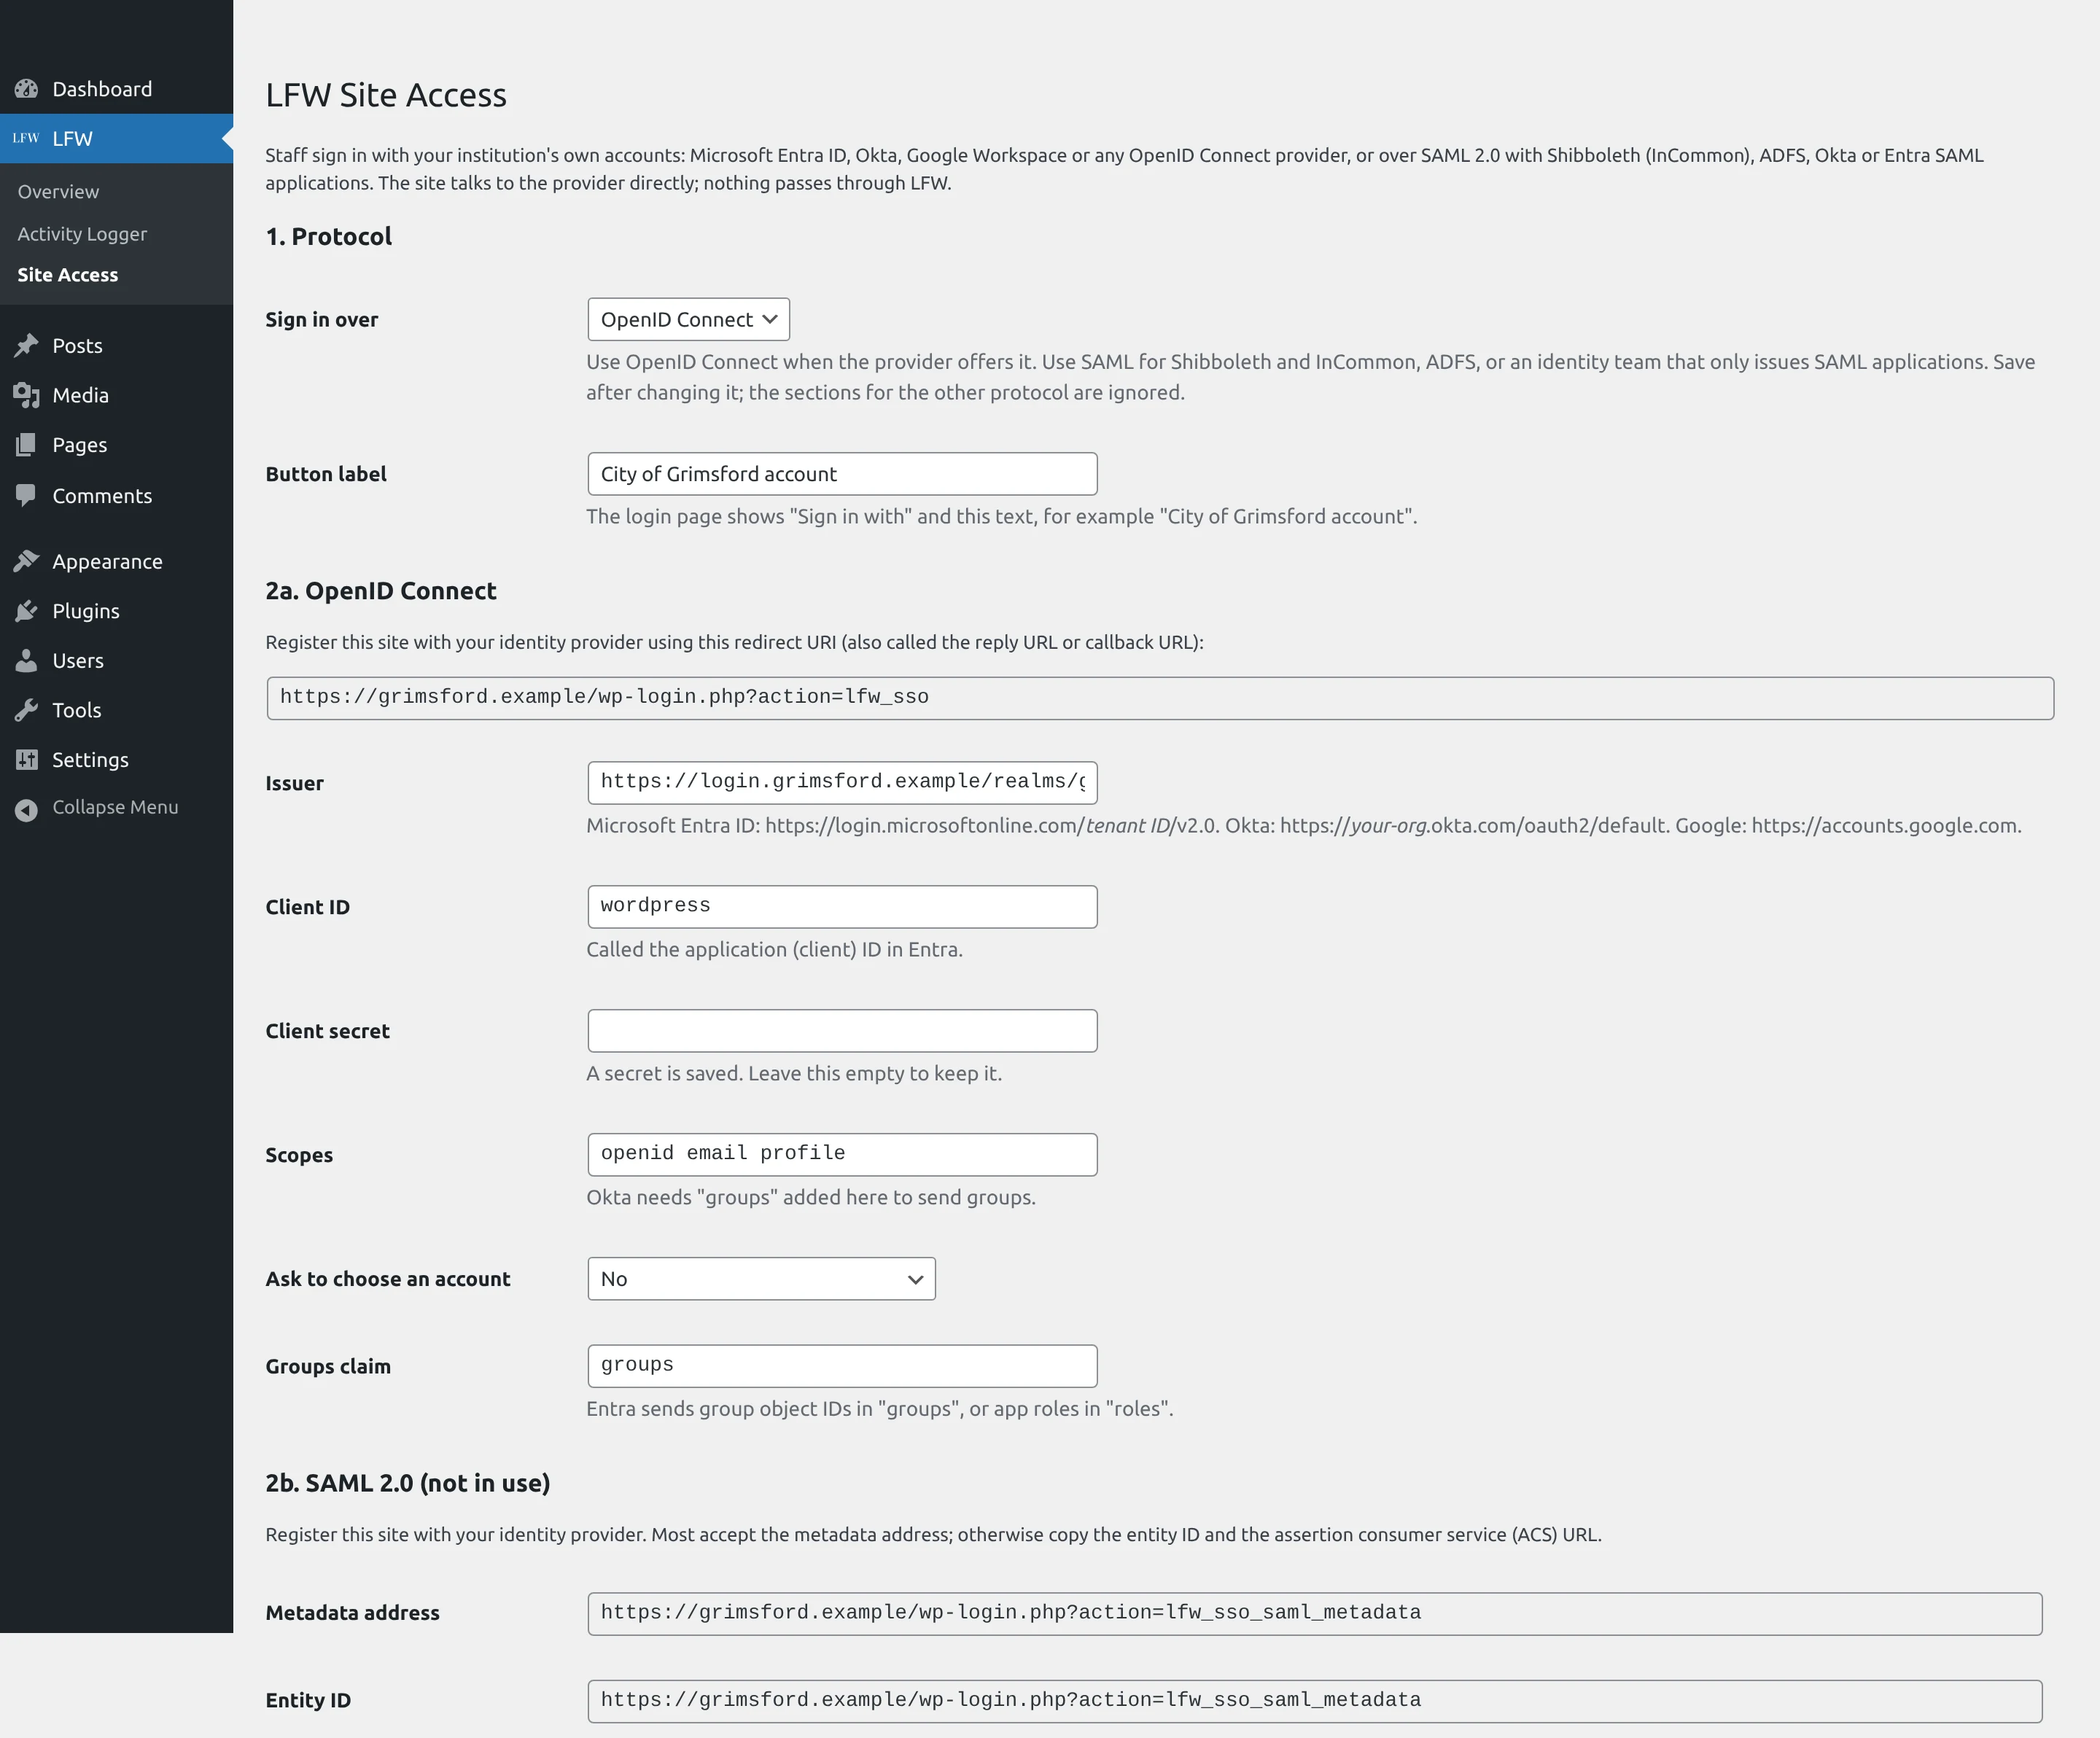
Vergrößern Sie, um den vollständigen Screenshot zu sehen.
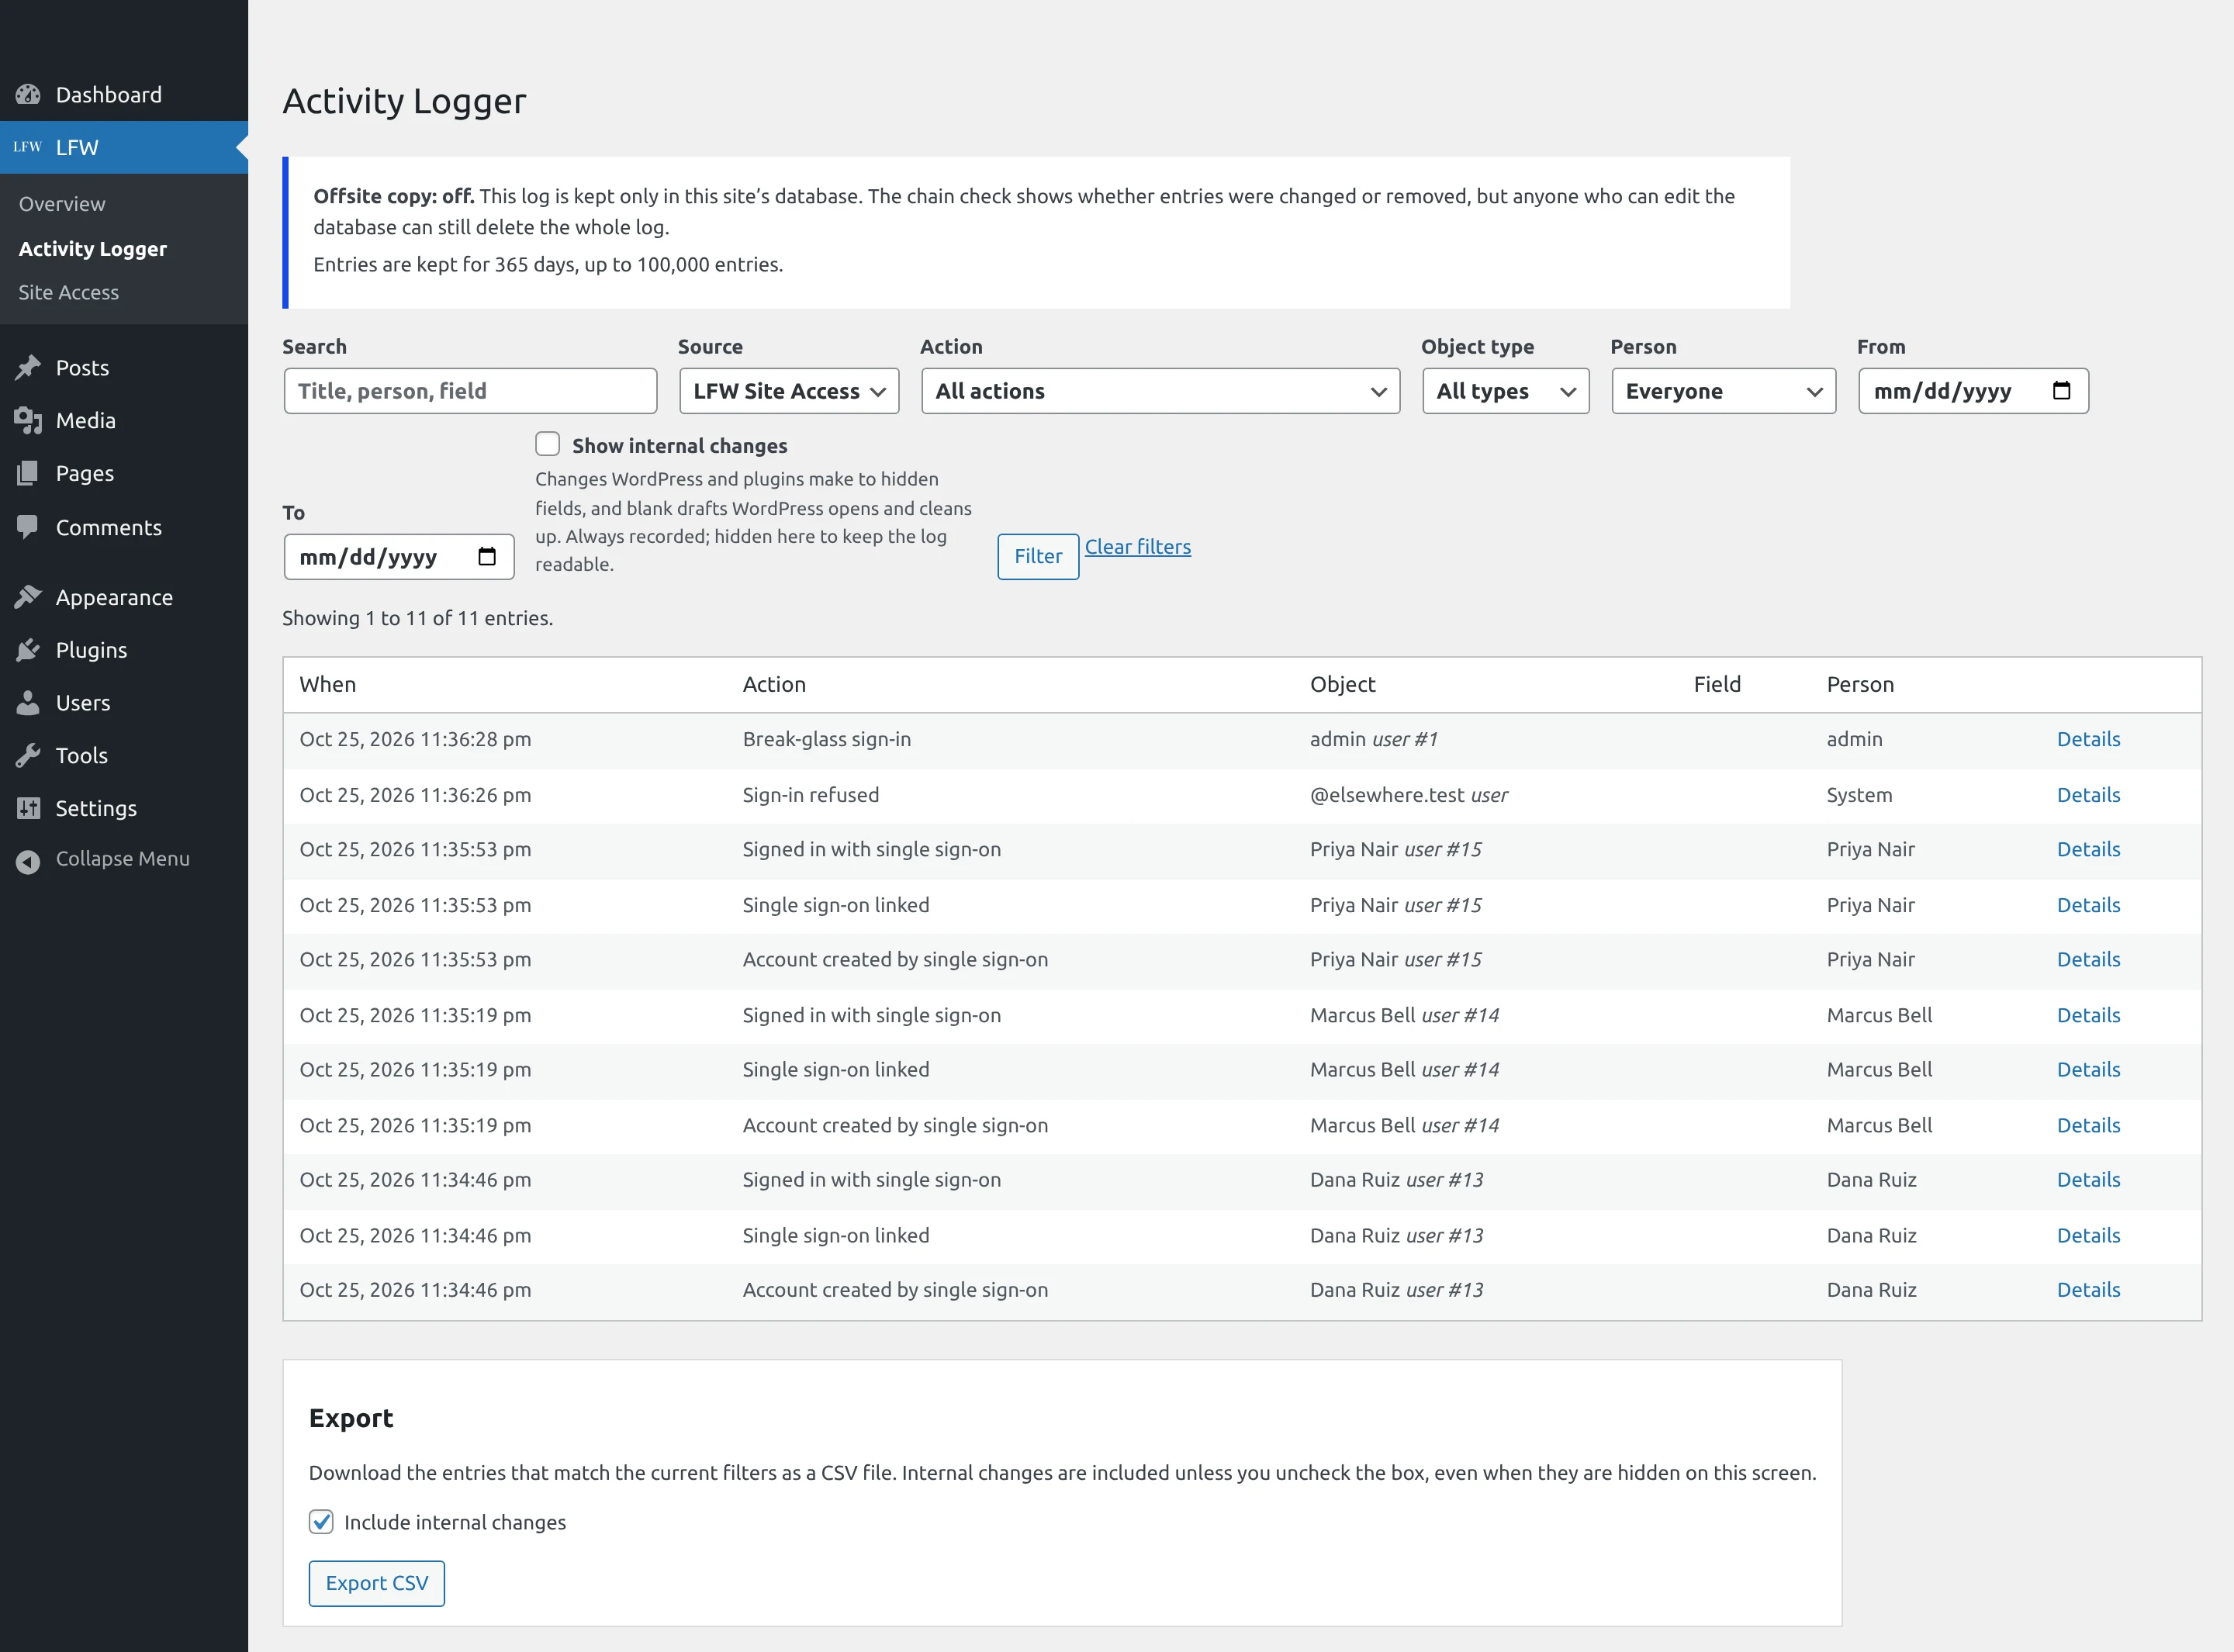
Vergrößern Sie, um den vollständigen Screenshot zu sehen.
Was es leistet.
Für WordPress, durchgängig getestet mit echten Identitätsanbietern und dem LFW-Konto.
- Anmeldung mit Konten, die das Personal schon hat Ihr LFW-Konto, Microsoft Entra ID, Okta, Google Workspace oder jeder OpenID-Connect-Anbieter. Außerdem SAML 2.0 mit Shibboleth (InCommon) oder ADFS, unter WordPress und unter Drupal. Das LFW-Konto eignet sich für eine Einrichtung ohne eigenen Identitätsanbieter: Mitarbeitende melden sich mit dem Konto an, das sie für LFW bereits nutzen.
- Ihre Zwei-Faktor-Anmeldung gilt Mitarbeitende melden sich bei Ihrem Identitätsanbieter an, also gelten dessen Zwei-Faktor-Regeln. Die von Ihnen gewählten Rollen des Personals können überhaupt kein Passwort verwenden.
- Ihre Gruppen bestimmen die Rolle Jede Gruppe ist einer Rolle zugeordnet, die bei jeder Anmeldung abgeglichen wird. Wer aus allen zugeordneten Gruppen entfernt wurde, kann sich nicht mehr anmelden.
- Neue Mitarbeitende erhalten ein Konto Die erste Anmeldung legt das Konto mit der Rolle an, die ihrer Gruppe zugeordnet ist, nur für Ihre E-Mail-Domains. Ein bestehendes Konto wird nur über eine bestätigte Adresse zugeordnet.
- Ein Protokoll, wer sich angemeldet hat Anmeldungen, Abweisungen, neue Konten, Rollenänderungen und Änderungen an den Einstellungen gehen an LFW Activity Logger.
- Alle Personen, auf allen Websites, an einem Ort Ihr LFW-Konto listet alle Personen auf, die sich bei jeder Ihrer Websites anmelden können. Entfernen Sie eine Person in einem Schritt von allen, und prüfen Sie jedes Quartal alle Zugänge, mit einem Nachweis für Ihre Prüfung.
Wie es sicher versagt.
Ein Anmelde-Plugin schützt jedes Konto der Website, deshalb ist jeder Teil darauf gebaut, zuerst abzuweisen.
- Ein Notfallkonto funktioniert immer Benannte lokale Administratoren melden sich immer mit Passwort an, auch wenn Ihr Identitätsanbieter ausfällt. Jede Nutzung wird protokolliert und den Administratoren angezeigt.
- Aus heißt: die eigene Anmeldung von WordPress Wird das Plugin deaktiviert, kehrt die Website zur eigenen Anmeldung von WordPress zurück. Sonst ändert sich nichts.
- Ihre Geheimnisse bleiben auf Ihrer Website Das Client-Secret wird auf der Website eingegeben oder in wp-config.php hinterlegt und läuft nie über LFW.
- Tokens werden streng geprüft Jede Anmeldung ist mit dem veröffentlichten Schlüssel Ihres Anbieters signiert und wird auf Aussteller, Zielgruppe, Ablauf und die Nonce dieser Anmeldung geprüft. Unsignierte Tokens werden abgewiesen.
- Ein Anmeldelink funktioniert einmal Jede Anmeldung ist an den Browser gebunden, der sie begonnen hat, und wird einmal verwendet, daher wird ein kopierter oder wiederholter Link abgewiesen.
- Keine Hintertüren über Passwörter Für Mitarbeitende, die Single Sign-on verwenden müssen, sind auch das Zurücksetzen von Passwörtern und Anwendungspasswörter abgeschaltet.
Was es braucht.
- Ihre Website
- WordPress 6.4 oder neuer, oder Drupal 10.3 oder 11, mit PHP 8.1 oder neuer.
- Ihr Identitätsanbieter
- Ihr LFW-Konto, Microsoft Entra ID, Okta, Google Workspace oder jeder OpenID-Connect-Anbieter. Außerdem SAML-2.0-Anbieter wie Shibboleth (InCommon) und ADFS, unter WordPress und unter Drupal.
- Lizenz
- Pro Website, mit der Preisliste zur Veröffentlichung. Eine abgelaufene Lizenz sperrt nie jemanden aus: Die Updates enden, die Anmeldung funktioniert weiter.
- Veröffentlichung
- Das WordPress-Plugin und das Drupal-Modul sind im Repository von LFW gebaut und getestet und noch nicht veröffentlicht.
Was als Nächstes kommt.
Alles oben ist gebaut und getestet, unter WordPress und unter Drupal, über OpenID Connect und SAML 2.0.
Es erscheint mit einer Preisliste, einem Lizenzvertrag, einem Bericht zur Konformität der Barrierefreiheit und Sicherheitsunterlagen, bevor eine Ausschreibung es nennt.
Nennen Sie es in Ihrer Ausschreibung.
Wenn eine Ausschreibung die Lizenz für ein namentlich genanntes Anmeldeprodukt verlangt, verwenden Sie genau diesen Namen:
LFW Site AccessHerausgeber: LFW.com LLC, firmierend als LFW. Lizenz pro Website.
Angebot anfordern.
Nennen Sie uns die Zahl der Websites und Ihren Identitätsanbieter. Wir antworten innerhalb eines Werktags.